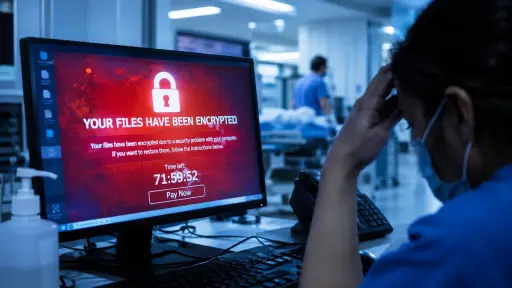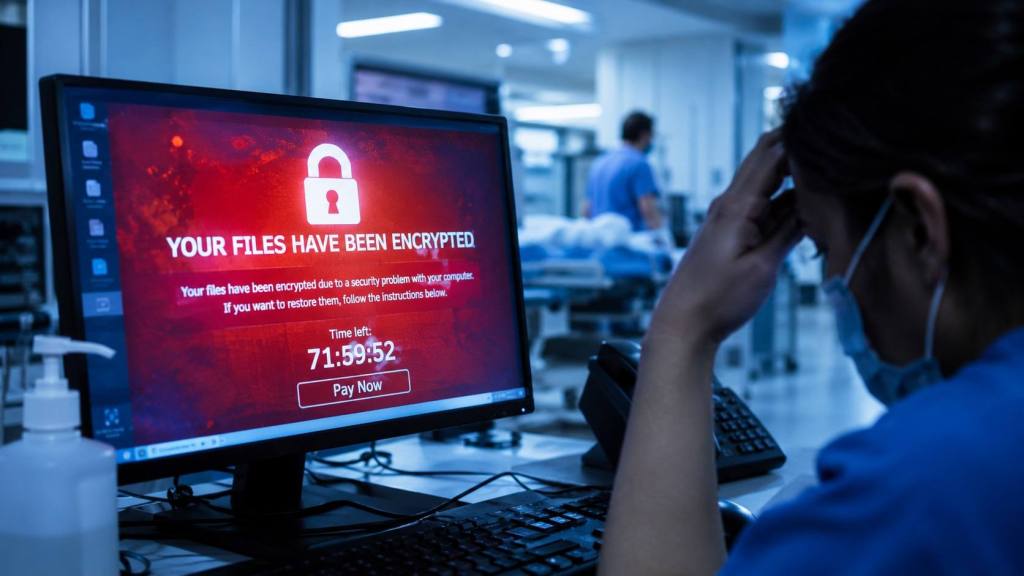
Los ciberataques que han afectado a instituciones de salud en el último tiempo pusieron sobre la mesa un riesgo que va más allá de la suspensión de atenciones: la exposición de las fichas clínicas de los pacientes. Para Fredy Barriga, investigador del Instituto de Investigación de Cuidados en Salud de la Universidad Andrés Bello y experto en inteligencia artificial aplicada a la salud, una filtración de datos médicos puede ser más grave y durar mucho más que la caída temporal de los sistemas.
Una cita médica se puede cancelar y reagendar. Una ficha filtrada no se puede desfiltrar, ya que esos antecedentes acompañan a la persona toda la vida
el especialista
Qué guarda una ficha clínica y por qué es tan codiciada
Revisa aquí remedios naturales y para qué sirven
El documento reúne datos de salud, identificación, contactos, diagnósticos, exámenes y antecedentes previsionales. Esa combinación lo transforma en un material especialmente sensible y en un incentivo directo para los delincuentes informáticos. Con esa información, un atacante puede extorsionar al establecimiento o a los propios pacientes, suplantar identidades, obtener recetas de medicamentos controlados y cometer fraudes financieros.
Estos datos no caducan. Una tarjeta robada se bloquea en minutos, mientras que un RUT o un diagnóstico no se pueden cambiar
Barriga
Revisa aquí Medicamentos y para qué sirven aquí
Por qué los hospitales se vuelven un blanco atractivo
Barriga identifica dos características que convierten a los establecimientos de salud en objetivos frecuentes. Por un lado, acumulan grandes volúmenes de información sensible. Por otro, necesitan mantener sus sistemas operativos para seguir atendiendo pacientes. Esa urgencia es la que abre espacio a la extorsión.
"Un hospital no puede simplemente apagar sus sistemas y esperar. Esa presión es precisamente lo que lo convierte en un blanco fácil", señala. A eso suma una cultura de ciberseguridad que históricamente no recibió la misma prioridad que otras áreas de la atención sanitaria. Prácticas como compartir contraseñas o anotarlas en lugares visibles generan vulnerabilidades relevantes, porque impiden saber quién accedió a una ficha, un registro que el reglamento exige mantener.
Qué pueden hacer los pacientes
Aunque el delito afecta a una institución, el paciente también aparece como víctima de la vulneración de su privacidad. Frente a ese escenario, el investigador recomienda actuar con precaución ante contactos que usen información personal para hacerse pasar por funcionarios de un hospital.
"Si alguien llama diciendo ser del hospital y pide datos, lo mejor es cortar y llamar de vuelta al hospital por sus canales oficiales. La delincuencia ha evolucionado y hoy también se roba información. Seguimos siendo vulnerables, pero con medidas adecuadas el riesgo disminuye mucho", sostiene.
El especialista descarta que la digitalización de la salud y el desarrollo de la inteligencia artificial deban frenarse por temor a los ataques. Plantea que el desafío consiste en avanzar con sistemas que incorporen seguridad, trazabilidad y anonimización de los datos.
Legislación y fiscalización pendientes
Barriga valora que los establecimientos activen los protocolos de la Ley Marco de Ciberseguridad y trabajen junto con la Agencia Nacional de Ciberseguridad (ANCI). La necesidad de reforzar estas medidas gana peso con el aumento de incidentes reportados: entre enero y el 15 de octubre de 2026 la ANCI recibió 566 reportes de incidentes de efecto significativo, un 166% más que los 213 registrados durante todo 2025. Casi 50 de esos casos correspondieron a prestadores institucionales de salud.
Para el investigador, estos ataques demuestran la necesidad de una legislación de protección de datos que fije responsabilidades claras y mecanismos efectivos de fiscalización y sanción. El Congreso despachó el 17 de noviembre el proyecto que posterga la entrada en vigencia de la Ley N°21.719 hasta el 15 de octubre de 2027. Aún falta su promulgación y publicación en el Diario Oficial para que la modificación sea efectiva.
"El desafío no consiste solamente en establecer nuevas obligaciones, sino también en contar con una autoridad especializada que pueda fiscalizar, sancionar y exigir la notificación oportuna a los afectados cuando se produzcan vulneraciones de datos personales", concluye el experto.

Síguenos en: